Ditangkap di Minahasa: WFT Alias “Bjorka” Diduga Bocorkan 4,9 Juta Data Nasabah
- account_circle admin
- calendar_month Jum, 3 Okt 2025
- visibility 78
- comment 0 komentar
Ditangkap di Minahasa: WFT Alias “Bjorka” Diduga Bocorkan 4,9 Juta Data Nasabah
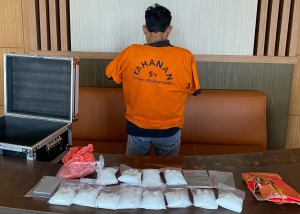
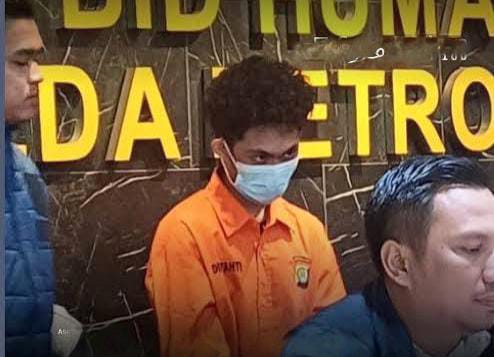
DOORSTOP.ID, JAKARTA — Direktorat Reserse Siber Polda Metro Jaya menangkap WFT (22), seorang pria asal Kakas Barat, Minahasa, Sulawesi Utara, yang diduga sebagai peretas dengan nama alias “Bjorka”. WFT ditangkap di Desa Totolan, Kakas Barat, Minahasa pada Selasa (23/9/2025) lalu, setelah dilaporkan oleh salah satu bank swasta yang menemukan contoh tampilan database nasabah dipublikasikan melalui akun X @bjorkanesiaa.
“Peran dari tersangka, yang bersangkutan adalah pemilik akun media sosial X, yang dulu kita kenal dengan nama Twitter, media sosial X dengan nama akun Bjorka dan @bjorkanesiaa,” kata Kasubbid Penmas Bidhumas Polda Metro Jaya AKBP Reonald Simanjuntak, Kamis (2/10/2025).
Penangkapan bermula dari laporan bank swasta pada 17 April 2025 yang menyebut WFT mengunggah tampilan database nasabah melalui akun X tersebut. Pelapor juga mengaku menerima klaim dari pelaku bahwa 4,9 juta akun nasabah telah diakses.
Kasubdit IV Direktorat Reserse Siber Polda Metro Jaya AKBP Herman Edco Wijaya Simbolon menyatakan motif WFT mengunggah konten itu adalah untuk melakukan pemerasan terhadap bank swasta. Namun, menurut Edco, upaya pemerasan tidak sempat berjalan karena pihak bank segera melapor ke polisi sehingga tindakan itu bisa digagalkan.
Dari pemeriksaan, terungkap WFT mengaku aktif menggunakan identitas “Bjorka” di media sosial sejak 2020 dan tercatat memiliki akun di forum gelap (dark forum) dengan nama yang sama. Pada 5 Februari 2025, akun dark forum milik WFT menjadi sorotan publik sehingga pelaku mengganti nama akunnya menjadi SkyWave.
“Setelah dia mengganti (SkyWave), kemudian pelaku melakukan posting terhadap contoh-contoh atau sampel tampilan akses perbankan atau mobile banking salah satu nasabah bank swasta,” ucap Edco.
“Kemudian setelah itu di bulan Februari juga pelaku meng-upload-nya melalui akun X yang bernama @bjorkanesiaa. Setelah itu dia akan mengirim pesan kepada bank yang dimaksud dengan niat untuk melakukan pemerasan,” sambungnya.
Pada Maret 2025, WFT dilaporkan mengunggah ulang data yang diperoleh melalui aplikasi Telegram—langkah yang menurut penyidik memperkuat dugaan keterkaitan pelaku dengan forum-forum jual beli data ilegal. Dalam pengakuannya, WFT menyatakan telah memperoleh berbagai jenis data, termasuk data perbankan, data perusahaan layanan kesehatan, dan data perusahaan swasta lainnya. Penyidik masih mendalami asal-usul dan jaringan distribusi data tersebut.
WFT juga mengaku menjual data melalui beberapa platform media sosial seperti Facebook, TikTok, dan Instagram dengan nama akun serupa, dan menerima pembayaran melalui akun kripto.
Status hukum
WFT kini telah ditetapkan tersangka dan ditahan. Ia dijerat dengan Pasal 46 juncto Pasal 30 dan/atau Pasal 48 juncto Pasal 32 dan/atau Pasal 51 ayat (1) juncto Pasal 35 UU Informasi dan Transaksi Elektronik. Ancaman pidana atas tindakannya mencapai maksimal 12 tahun penjara.
Sementara itu, Wakil Direktur Reserse Siber AKBP Fian Yunus mengatakan penyidik masih mendalami identitas sebenarnya di balik klaim “Bjorka”, termasuk kemungkinan keterkaitan dengan sosok lain yang sempat menjadi perhatian publik.
“Mungkin, jawabannya saya bisa jawab mungkin, apakah Bjorka 2020 mungkin, apakah dia Opposite6890 yang dicari-cari, mungkin,” ujarnya.
“Yang tadi saya sampaikan, setiap orang bisa jadi siapa saja di internet. Kita perlu pendalaman lebih dalam lagi terkait dengan bukti-bukti yang kita temukan, terkait dengan, baik itu data-datanya, jejak digitalnya, sehingga itu bisa kita formulasikan,” sambung dia.
Polda Metro Jaya menyatakan penyidikan akan berlanjut untuk mengungkap jaringan, metode perolehan data, serta potensi korban lain yang terdampak.
- Penulis: admin